

Apprenez à passer votre site WordPress en HTTPS en toute sécurité grâce à ce guide complet en 10 étapes simples et sans extension.
Ce tutoriel fait suite au meetup WP Bordeaux du 8 février 2018 qui avait réuni près de 40 personnes. Sur cet échantillon plutôt représentatif, pas une personne ayant basculé en HTTPS ne l’a fait de manière correcte. La plupart du temps les utilisateurs se sont arrêtés à l’activation du SSL côté hébergeur – OVH le fait nativement ce qui peut vous exposer à des situations de contenus dupliqués sur Google.
Ce tutoriel se veut également le plus complet sur la bonne méthode à adopter pour passer proprement un site de HTTP à HTTPS. La quasi-totalité des informations disponibles à ce sujet sont actuellement erronées ou partiellement complètes alors même que les conséquences techniques peuvent être catastrophiques et notamment pour votre référencement.
Notez également que la méthode décrite ici est standardisée pour WordPress, elle ne repose pas sur une extension qui ferait le travail à votre place. Je déconseille fortement le recours à une extension pour réaliser ce type de manipulation et notamment pour des questions de performances.
À quoi sert un certificat SSL ?
C’est sans doute la question que l’on me pose le plus souvent dès lors qu’on évoque ce passage à HTTPS. Nous pouvons dénombrer 3 raisons majeures : la sécurité, le référencement et les prérequis techniques pour WordPress.
Le certificat SSL renforce votre sécurité
Un certificat SSL est ni plus ni moins qu’un fichier de données qui active le protocole HTTPS sur un serveur. Ce protocole assure une connexion sécurisée en chiffrant les échanges entre l’internaute et le serveur. Par exemple, sur votre page de connexion au back-office, un site classique sans chiffrage expose le mot de passe en clair sur le réseau Internet. Vous comprenez dès lors l’importance d’un tel passage en matière de sécurité.
Tous les certificats disposent d’un niveau de sécurité satisfaisant, la différence entre un certificat gratuit et payant est liée aux questions d’assurance (utile pour les sites e-commerce) et à la réputation délivrée par ces derniers.
La présence d’un certificat SSL améliore indirectement votre référencement
C’est également une recommandation officielle de la part de Google qui affiche désormais un avertissement dans son navigateur Chrome pour les sites non sécurisés. Google a même annoncé qu’à partir de la version 154 de Chrome, son navigateur demanderait l’autorisation de l’internaute avant d’ouvrir pour la première fois un site public qui n’utilise pas HTTPS. Disposer d’un site en HTTPS n’améliore pas directement le référencement mais la perception générale que peuvent en avoir vos visiteurs avec la présence d’un cadenas au niveau de la barre d’adresse du navigateur.
WordPress a besoin d’un certificat SSL
Sans certificat, WordPress fonctionne toujours, mais la prise en charge de HTTPS figure parmi les prérequis recommandés par WordPress.org pour héberger un site. L’écran Outils > Santé du site signale d’ailleurs un site qui ne l’utilise pas, et certaines fonctionnalités en dépendent : les mots de passe d’application, qui permettent à un service externe de se connecter à votre site par l’API REST, ne sont disponibles qu’en HTTPS, hors environnement local.
Pour en savoir plus, je vous recommande la lecture de cet article sur l’intérêt de disposer d’un certificat SSL et comment le choisir.
Quelles étapes pour passer en HTTPS ?
Après la théorie, place à la pratique !
Toutes les étapes décrites ci-dessous sont obligatoires, aucune n’est facultative. Il faut compter environ une heure de travail pour les mener à bien en étant à l’aise avec la technique.
Étape n°1 – Sauvegarder votre base de données
Avant même d’aller plus loin, il est fortement recommandé d’effectuer une sauvegarde de votre base de données MySQL ou MariaDB. Elle sera nécessaire en cas de restauration.
Étape n°2 – Déployer un certificat SSL
Rendez-vous chez votre hébergeur qui vous mettra à disposition un certificat gratuit de type Let’s Encrypt. Un certificat Let’s Encrypt est valable 90 jours, et c’est votre hébergeur qui se charge de le renouveler automatiquement. Pour un site e-commerce, je préconise l’achat d’un certificat qui embarquera une assurance. Payant ou non, un certificat émis depuis le 15 mars 2026 ne peut toutefois plus dépasser 200 jours de validité, une durée maximale qui passera à 100 jours en mars 2027 puis à 47 jours en mars 2029, selon les exigences du CA/Browser Forum : assurez-vous que son renouvellement est automatisé.
En règle générale, la génération d’un SSL gratuit s’opère par simple clic. Vérifiez que ce dernier n’est pas déjà actif : chez OVHcloud, par exemple, le certificat Let’s Encrypt, et donc le HTTPS, est activé par défaut depuis le 6 août 2025 pour tout nouveau nom de domaine ou sous-domaine associé à un hébergement web. Cela peut avoir pour conséquence de dupliquer votre site sur les moteurs de recherche si vous ne procédez pas aux étapes qui suivent. Un cas d’école constaté à maintes reprises lors d’audits de sites WordPress que je réalise régulièrement.
Une fois le certificat actif, saisissez l’URL de votre site dans votre navigateur favori en ajoutant https:// juste devant le nom de domaine. La page doit s’afficher sans alerte de sécurité. S’il y manque des images, des styles ou des scripts, il s’agit probablement de contenu mixte, ce que nous verrons à l’étape n°6.
Étape n°3 – Rediriger le trafic vers HTTPS
Pour l’instant, nous avons donc un site accessible de 2 façons : en HTTP ou en HTTPS. Il nous faut conserver une seule variante de sorte que les visiteurs et les robots de Google soient orientés vers la bonne version sécurisée.
Nous allons avoir recours aux traditionnelles redirections de type 301, celles qui permettent d’indiquer de manière seo-friendly l’URL permanente d’un nouveau contenu. Il va de soi que nous n’allons pas poser autant de 301 qu’il y a de contenus sur votre site, ce serait interminable et contre-productif.
Ouvrez simplement le fichier .htaccess situé à la racine de votre site et ajoutez les lignes suivantes tout en haut, avant le bloc # BEGIN WordPress : placées après lui, elles ne redirigeraient plus les adresses de vos articles et de vos pages.
Prenez soin de remplacer le nom de domaine par le vôtre. Il existe une alternative pour détecter automatiquement le domaine mais il me semble plus fiable et performant de l’indiquer directement.
Si votre site tourne sous nginx, le fichier .htaccess n’est pas lu : la redirection se déclare dans la configuration du serveur, avec un bloc server dédié au port 80, ou depuis l’interface de votre hébergeur s’il gère cette configuration pour vous. Là encore, remplacez example.com par votre domaine :
Retournez à présent dans votre navigateur Web et actualisez la page : vous serez redirigé automatiquement vers la version HTTPS. Ceci est valable pour l’ensemble des URLS de ce domaine, faites donc le test en ouvrant une page de votre site. Remplacez le https:// par http:// et constatez la redirection vers l’équivalent HTTPS. Magique non ?
Grâce à cette technique, les moteurs de recherche remplaceront progressivement vos anciennes adresses par les nouvelles. Comptez tout de même quelques semaines, voire davantage, pour un site de taille moyenne, selon la documentation de Google sur les déplacements de site.
Étape n°4 – Réécrire les URLS en base de données
WordPress stocke les URLS présentes dans vos contenus en chemin absolu. En termes clairs, si vous faites un lien dans le corps de texte d’une page vers une autre page, l’URL du lien est entière. Il nous faut donc les modifier en masse de sorte que http:// soit remplacé par https:// à l’aide d’un script spécialisé comme Search Replace DataBase.
Les techniques manuelles consistant à rechercher / remplacer les URLS directement dans un éditeur de code sont à proscrire car vous ne pouvez gérer les données sérialisées. Ce type de données sont très utilisées dans les constructeurs de pages par exemple.
Ce script gratuit est généralement utilisé pour modifier l’adresse d’un site et trouve aussi son utilité pour le passage à HTTPS.
Téléchargez-le à l’aide du lien ci-dessous, décompressez l’archive puis envoyez le dossier à la racine Web de votre serveur :
Ce script a été conçu pour faciliter le processus de migration des sites Web basés sur PHP et MySQL. Il a des fonctionnalités supplémentaires pour WordPress et Drupal mais fonctionne pour la plupart des autres CMS similaires.
Exécutez le script dans le navigateur en saisissant le nom du dossier à la suite de votre domaine. Pour ma part, je l’ai nommé srdb ce qui donne example.com/srdb pour atteindre la page du script.
Renseignez d’abord les accès à votre base de données dans les champs database name, username, pass et host : vous les trouverez dans votre fichier wp-config.php (constantes DB_NAME, DB_USER, DB_PASSWORD et DB_HOST), car le script ne les remplit plus de lui-même depuis sa version 4.1. Cliquez ensuite sur Test connection.
Dans le champ replace, saisissez l’URL sous la forme http://example.com et https://example.com dans le champ with. Rappelez-vous la chose suivante : nous remplaçons uniquement la partie qui change. Il n’y a donc pas à se poser la question de la présence ou non d’un slash à la fin.
Dans le champ columns to exclude, saisissez guid : la documentation de WordPress demande de ne jamais modifier cette colonne, qui permet aux lecteurs de flux RSS de reconnaître les articles déjà publiés.
Cliquez ensuite sur Do a safe test run pour effectuer un test. Une liste d’éléments sera alors disponible table par table vous permettant de vérifier que tout fonctionne parfaitement.
Si les tests sont concluants, cliquez sur Search and Replace pour procéder aux remplacements. Une fois les changements opérés, cliquez sur delete me pour supprimer le script du serveur ou faites le manuellement à l’aide de votre client FTP favori. Il ne faut jamais laisser ce genre de script sur votre serveur par mesure de sécurité.
Cette étape devrait régler la quasi-totalité des problématiques de contenus mixtes dans vos pages.
Vous pouvez aussi préférer le recours à la ligne de commande avec WP-CLI qui fonctionnera de manière optimale : la commande wp search-replace gère elle aussi les données sérialisées. Lancez-la d’abord avec l’option --dry-run, qui affiche le nombre de remplacements sans rien enregistrer, puis sans cette option :
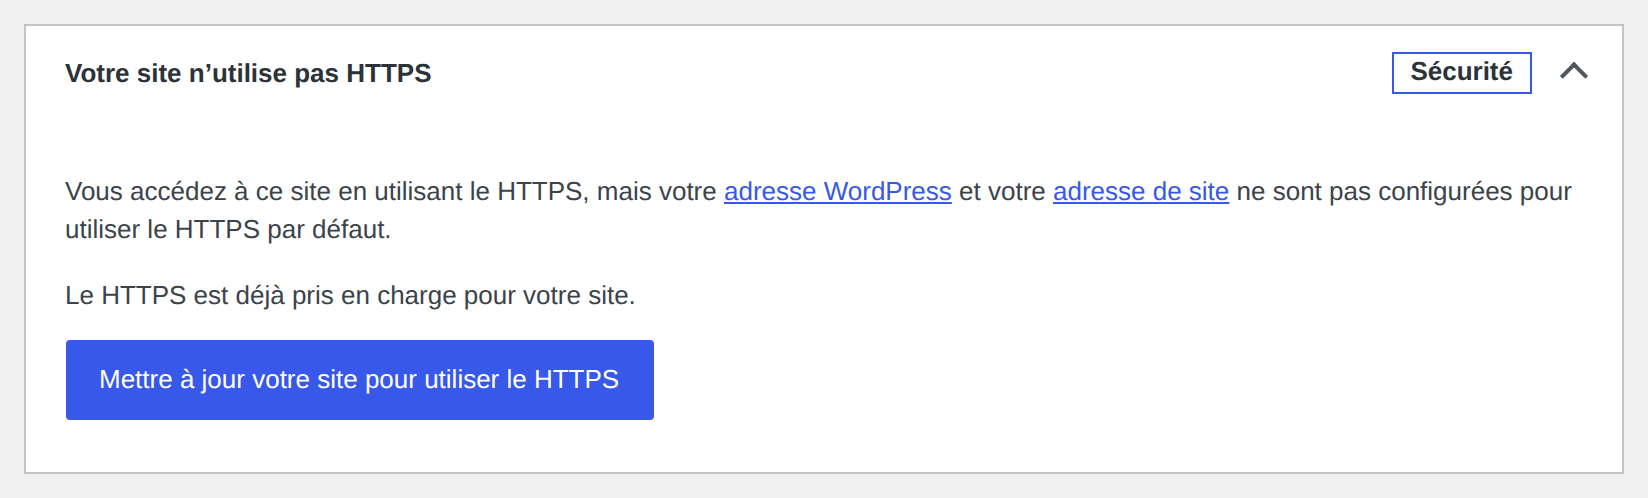
Depuis WordPress 5.7, l’écran Outils > Santé du site propose aussi, une fois le certificat actif, un bouton Mettre à jour votre site pour utiliser le HTTPS dans l’élément « Votre site n’utilise pas HTTPS ». Il passe les adresses du site en https:// et remplace à l’affichage les liens http:// vers votre site dans le contenu et l’extrait de vos publications, les widgets Texte et le CSS additionnel. Il ne réécrit en revanche ni les liens enregistrés dans votre base de données ni la configuration du serveur : il ne dispense donc pas des étapes n°3 et n°4. Ce bouton n’apparaît pas si les adresses du site sont fixées dans le fichier wp-config.php.
Étape n°5 – Modifier le fichier wp-config.php
Ce fichier de configuration est généré lors de l’installation de votre WordPress. Il relie votre installation à votre base de données mais offre de nombreuses autres options de configuration.
Nous allons y ajouter la ligne suivante, au-dessus de la ligne require_once ABSPATH . 'wp-settings.php';, qui force l’usage de HTTPS en back-office :
Vérifiez également si les adresses du site sont fixées dans ce fichier par les constantes WP_HOME et WP_SITEURL : si c’est le cas, passez-les en https://. Vous pouvez aussi les y ajouter. Cette technique offre l’avantage de bloquer ce réglage en back-office et évite une erreur de manipulation qui serait liée à un changement accidentel d’URL. Voici un exemple pour ce site :
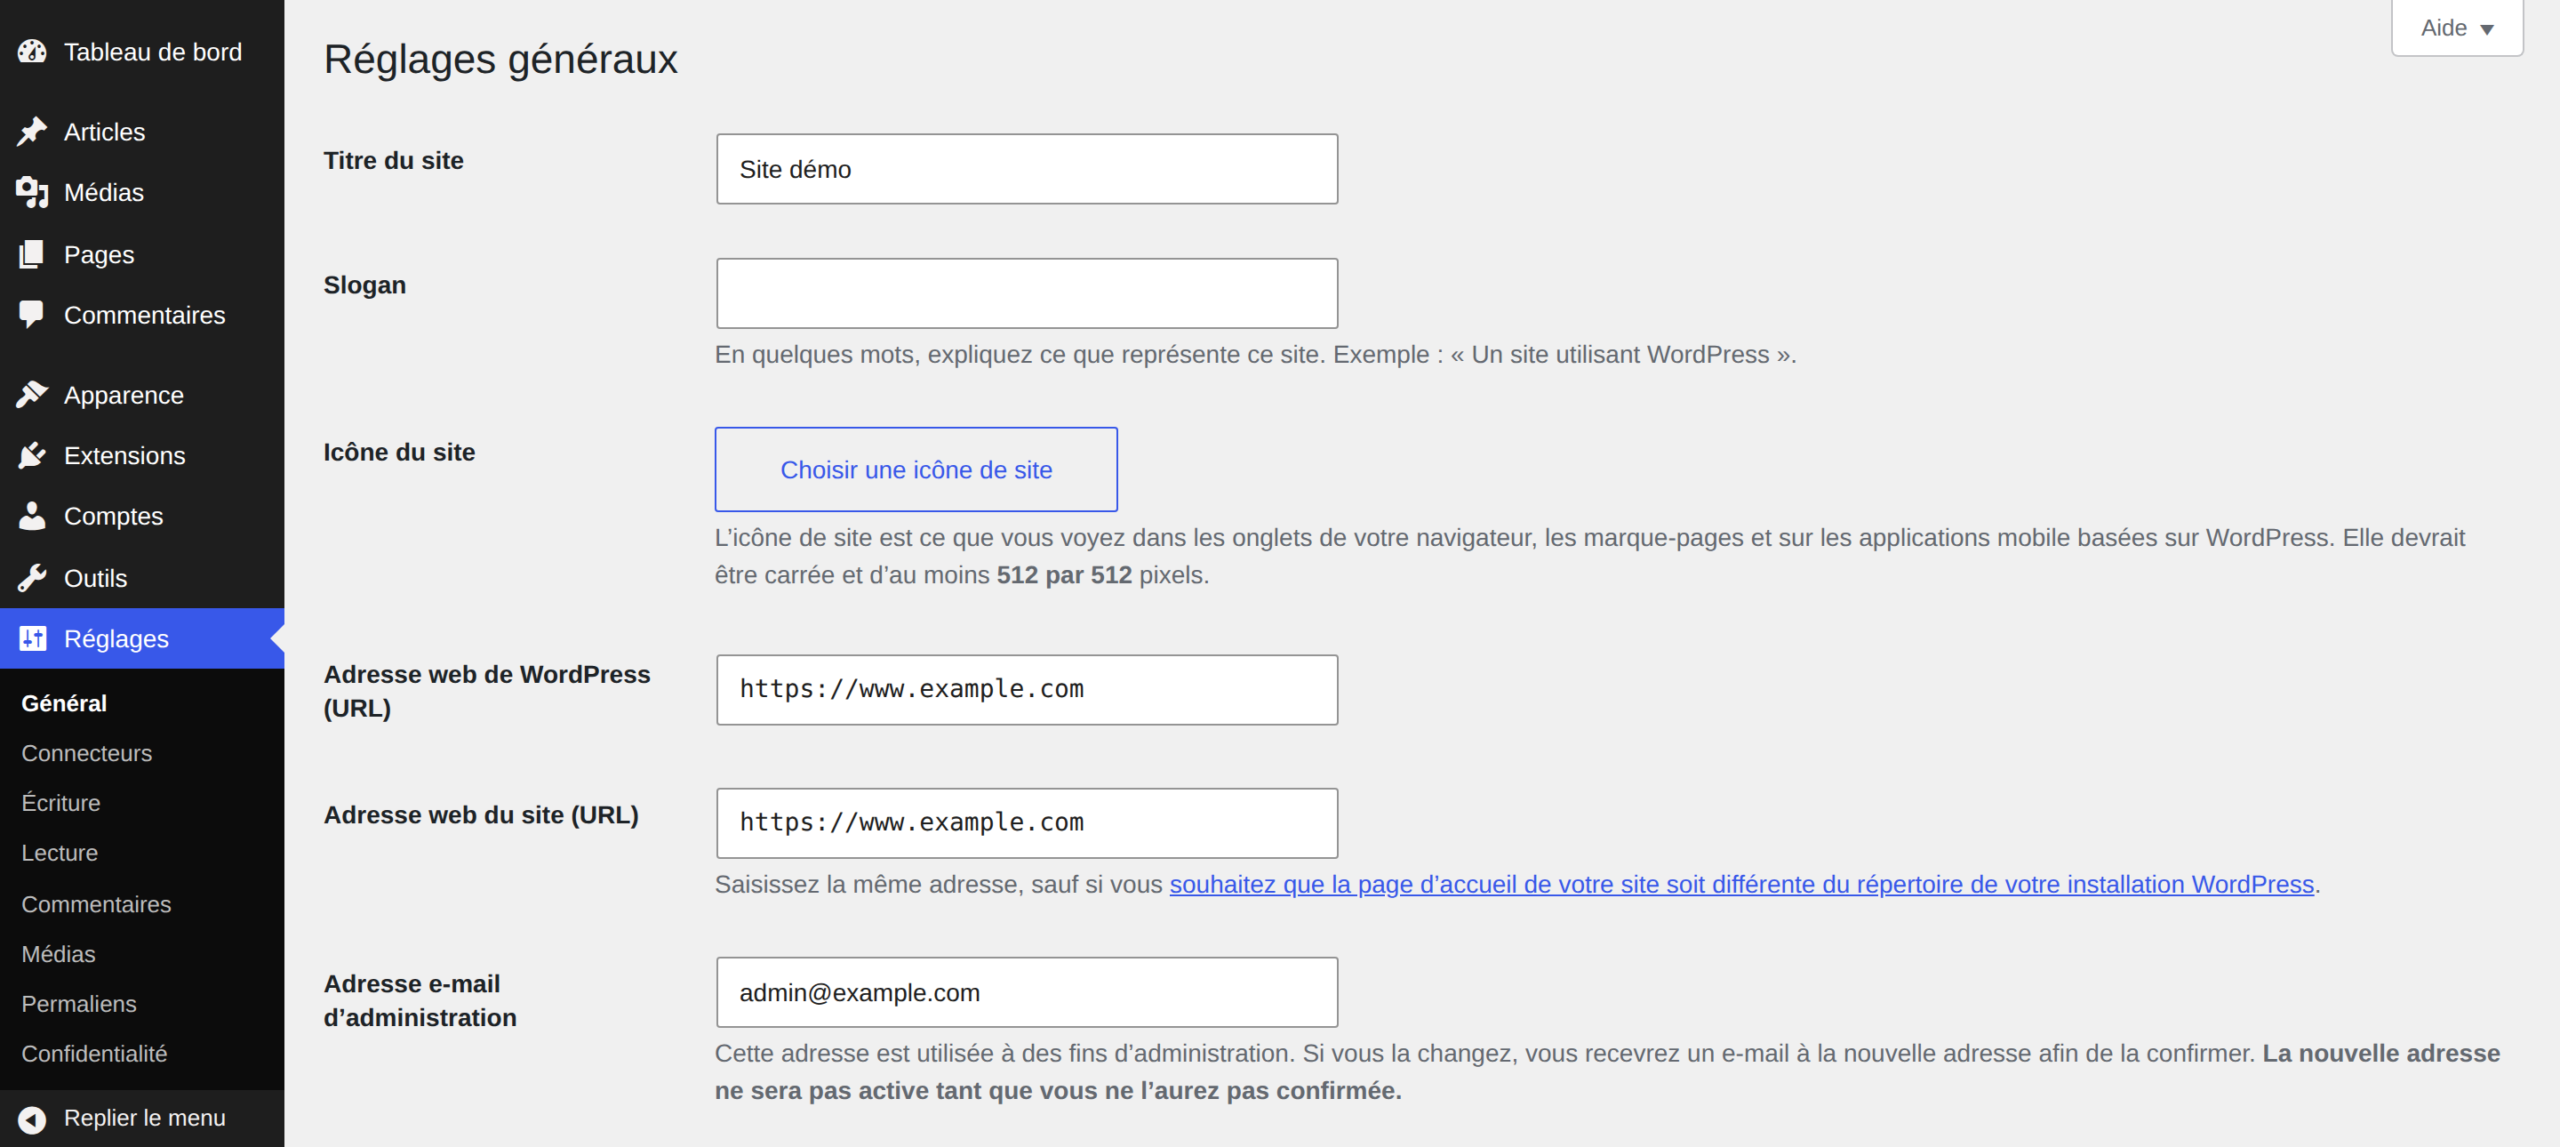
Dans Réglages > Général, les champs Adresse web de WordPress (URL) et Adresse web du site (URL) doivent désormais commencer par https:// ; ils apparaissent grisés lorsque ces constantes sont définies. Notez que WordPress active de lui-même FORCE_SSL_ADMIN dès que l’adresse web de WordPress commence par https://.
Attention si votre site se trouve derrière un proxy inverse ou un CDN qui gère lui-même le certificat : votre serveur reçoit alors toutes les requêtes en HTTP, et la redirection de l’étape n°3 comme FORCE_SSL_ADMIN provoquent une boucle de redirections. Configurez dans ce cas la redirection vers HTTPS au niveau de ce service. S’il transmet l’en-tête X-Forwarded-Proto (vérifiez-le auprès de votre hébergeur), indiquez à WordPress le protocole d’origine en ajoutant ces lignes au même endroit du fichier wp-config.php, uniquement dans ce cas :
Étape n°6 – Vérifier la présence de contenus mixtes
Cette étape est sans doute la plus compliquée car elle requiert des compétences en développement Web pour WordPress. Certaines pages de votre site vont probablement combiner des URLS en HTTP et d’autres HTTPS et ce, malgré la réécriture opérée en base. C’est souvent le cas pour des URLS saisies en dur dans le code d’un thème, d’une extension ou d’un mu-plugins. En théorie, cela ne devrait pas être le cas dans un monde parfait où les développements sont bien faits.
Pour identifier de tels cas, parcourez les pages principales de votre site qui utilisent des gabarits différents, c’est-à-dire faisant appel à des fichiers PHP différents du thème. Ouvrez la console des outils de développement de votre navigateur : chaque ressource appelée en HTTP sur une page en HTTPS y est signalée comme contenu mixte. Chrome et Firefox tentent de charger en HTTPS les images, les sons et les vidéos concernés, bloquent ceux qui n’y sont pas disponibles et bloquent aussi les scripts et les iframes appelés en HTTP : une partie de la page peut donc disparaître sans autre avertissement. Sous Firefox, l’onglet Médias de la fenêtre Informations sur la page liste aussi l’adresse de chaque image.

Étape n°7 – Vérifier Google Analytics
Universal Analytics, dont les propriétés et les vues demandaient de préciser le protocole du site, ne traite plus aucune donnée depuis le 1er juillet 2023 : Google Analytics 4 l’a remplacé. Dans Google Analytics 4, ouvrez Administration > Collecte et modification des données > Flux de données pour vérifier l’URL de votre flux Web, puis contrôlez après la bascule que les visites de vos pages en HTTPS sont bien mesurées.
Étape n°8 – Ajouter les propriétés Google Search Console
Si vous suivez votre site avec une propriété de domaine, vous n’avez rien à ajouter : elle regroupe déjà les données de toutes les variantes de votre domaine, en HTTP comme en HTTPS. Avec des propriétés de préfixe d’URL, ajoutez-en une pour la version en https:// de votre site, en gardant l’ancienne pour suivre la bascule. Google ne permet plus de lui indiquer votre version préférée depuis 2019 : ce sont vos redirections 301 et vos balises canoniques qui le renseignent.
Soumettez ensuite le plan de site de la version en HTTPS dans le rapport sur les sitemaps : Google le recommande pour l’aider à découvrir vos nouvelles adresses. Inutile en revanche de passer par l’outil Changement d’adresse, que Google demande de ne pas utiliser pour un passage de HTTP à HTTPS.
Étape n°9 – Modifier le fichier robots.txt
Le fichier robots.txt, présent à la racine de tous les sites développés sous WordPress, contient des instructions relatives à l’indexation par les moteurs de recherche. Si vous utilisez SEOPress PRO, vous pouvez le modifier directement depuis votre back-office. Pensez donc à mettre à jour l’URL du plan de site que l’on insère souvent en première ligne.
Étape n°10 – Mettre à jour les liens entrants
Il va de soi que vous ne pourrez contacter chaque webmaster un par un pour lui demander de mettre à jour les liens entrants – les fameux backlinks, pour les passer en HTTPS. Néanmoins, vous avez la main sur vos différents profils de réseaux sociaux (Facebook, LinkedIn, Instagram, etc.) ou encore votre fiche d’établissement Google (anciennement Google My Business).
Quels outils pour vérifier la qualité de votre certificat SSL ?
De nombreux outils sont disponibles pour vérifier la bonne mise en place d’un certificat SSL.
Avec du Let’s Encrypt, le déploiement est assuré par votre hébergeur si bien que vous ne devriez pas rencontrer de problèmes. Sur du certificat payant, c’est une toute autre histoire et il faudra bien s’assurer que tout est ok.
Je vous conseille donc de tester vos sites avec SSL Labs ou encore SSL Checker.
Pour les utilisateurs avancés, vous pouvez également vérifier le niveau de sécurité de vos en-têtes à l’aide de Security Headers. Quelques optimisations dans votre fichier .htaccess vous donneront la note de A mais attention à ne pas tout casser !
En résumé, le passage à HTTPS n’est plus une option mais une nécessité pour bien des aspects : confiez-moi cette mission !
Vous éditez déjà le .htaccess : profitez-en pour bloquer l’accès aux répertoires de WordPress.


54 réponses
Super génial… sauf que je voudrais bien réussir à réaliser la fameuse installation en 5 min avec UWAMP sous windows 10 avec un Firefox définitivement autiste du HTTPS alors que je lui demande localhost ! Une idée, merci du coup de main
Vous ne pourrez obtenir un certificat gratuit via Let’s Encrypt sur une installation locale. Il faut que votre logiciel génère un certificat auto-signé pour passer l’alerte de sécurité, à défaut il vous faudra valider à chaque fois l’alerte. Je ne connais pas UWAMP, je vous recommande une alternative simple comme Local de Flywheel.
Bonjour Aurélien,
Pour passer mon site de http à https, j’ai suivi les étapes 1 à 3, mais ça coince car en cherchant à me connecter sur mon site (en http ou en https, avec ou sans www) je ne reçois que la réponse: « La page n’est pas redirigée correctement ».
Mon .htaccess est le suivant, suite à l’étape 3:
# BEGIN WordPress
# The directives (lines) between « BEGIN WordPress » and « END WordPress » are
# dynamically generated, and should only be modified via WordPress filters.
# Any changes to the directives between these markers will be overwritten.
RewriteEngine On
RewriteRule .* – [E=HTTP_AUTHORIZATION:%{HTTP:Authorization}]
RewriteBase /
RewriteRule ^index\.php$ – [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
# END WordPress
# BEGIN Redirect HTTP to HTTPS
RewriteEngine On
RewriteCond %{SERVER_PORT} 80
RewriteRule ^(.*)$ https://ancientportsantiques.com/$1 [R=301,L]
# END Redirect HTTP to HTTPS
Je suis en WP 5.8.1 hébergé chez OVH et il me semble avoir bien saisi le nouveau DNS (champ A). J’ai aussi mis les deux adresses avec et sans www dans le multisite et SSL y est activé pour les deux adresses.
Côté WP, j’ai pu me connecter hier soir (mais plus aujourd’hui ??!!) et j’ai passé les 2 adresses web en https sur les réglages généraux de WP.
Je n’ai pas fait l’étape 4 car WP semblait avoir remplacé tous les url en https automatiquement (miracle !) (je ferai la manip SRDB ou BRS dès que j’aurai à nouveau accès à mon site).
J’ai fait l’étape 5 sur wp-config.
J’espère avoir été complet sur mon problème. Comment puis-je retrouver mon site sur internet ?
Bien cordialement.
Artreve.
Bonjour Aurélien
Merci beaucoup pour votre tuto qui m’a permis de passer en https. Très complet et très clair, même pour un bidouilleur néophyte !
J’ai un site WordPress et lorsque je suis passé à la version 5.7, j’ai vu qu’il y avait une option automatique pour passer de HTTP en HTTPS. Cela m’a bien arrangé car je n’avais pas réussi à faire fonctionner le plugin Search Replace DataBase. Cette option WordPress traite pratiquement tout, je n’ai eu que 4 modifications manuelles à faire. Par contre je n’ai pas réussi à indiquer à Google Search Console la version préférée parmi les propriétés existantes (que j’ai complétées en https), mais ceci n’est peut-être pas très utile ?
Encore merci à vous.
Cordialement.
MARCO
Bonjour Marco, oui la version 5.7 intègre un outil mais je n’ai pas encore eu l’occasion de le tester. Il faudrait s’assurer que le rechercher / remplacer soit bien opéré ce dont je doute. Une extension comme Better Search Replace vous permettra de le faire sans passer par Search Replace Database.
Pour Google, préférez déclarer la propriété selon la méthode de validation par domaine en ajoutant un DNS. Cela agrège les 4 variantes du domaine. Vous pouvez supprimer les autres propriétés sans perte de données, il ne s’agit que d’un accès.
Merci 😉
Bonjour
Une petite question simple
Je suis chez OVH mais j’imagine que c’est pareil ailleurs avec Let’s encrypt
Mes sites wordpress sont avec l’url www. au niveau du certificat, il faut l’appliquer sur .domaine et http://www.domaine ou un seul suffit ?
Merci de votre aide
Freddy
Le certificat doit prendre en charge les 2 variantes : les www fonctionnent comme un sous-domaine.
Bonjour Aurélien,
J’ai suivi les différentes étapes, notamment la partie SRDB (merci pour ça !) en revanche j’ai toujours un soucis avec les images : celle-ci sont pour la plupart absenteset il ne s’affiche rien quand on clique sur un article.
As-tu une idée d’où cela peut provenir ? Je me dis que ça doit avoir quelque chose à voir avec mon thème (SimpleMag) ou l’affichage de façon générale, car quand j’inspecte via Chrome et que je passe en « Surface Duo » les images réappairassent (mais toujours un bug quand je clique sur l’article, alors que l’URL en direct continue de fonctionner)
Merci !!
Bonjour Caroline,
cela peut venir de pleins de choses : URLS incorrectes, mixed-content, etc. difficile de se prononcer sans intervenir sur le code.
Bonjour,
merci pour votre tuto très complet
en essayer la modification des adresses avec Search-Replace-DB-master, j’avoue ne pas savoir où chercher le « host » et le « port » de ma base qui est chez OVH. DU coup, je me retrouve avec l’erreur SQLSTATE[HY000] [2002] No such file or directory.
Vous auriez une idée ?
Bonjour, l’hôte est indiqué dans le fichier wp-config.php. Pour le port, testez avec celui par défaut 3306 ou 3307.
Bonsoir
La partie sur SRDB est-elle longue chez vous ? Cela fait une heure que cela tourne et en attendant mon site est en stand bye. Merci pour votre réponses
Non quelques secondes ! Sinon, utilisez l’extension Better Search Replace.
Merci beaucoup je vais tenter avec l’extension dont vous parlez car cela n’a toujours pas bouger ça tourne dans le vide…
Super merci ! ça a fonctionné merci beaucoup
Bonjour Aurélien,
J’ai suivi le tutoriel mais en allant trop vite j’ai copié cette ligne sans changer le nom de domaine :
RewriteRule ^(.*)$ https://wpchannel.com/$1 [R=301,L]
Je n’ai plus accès ni au site, ni au back-end WordPress. En passant chez mon hébergeur j’ai essayé de supprimer le fichier .htaccess en pensant que cela reviendrait à la normal mais ça n’a rien changé.
Le site est un site test donc aucune donnée importante de perdu.
Aurais-tu un idée pour revenir à la normal ?
Merci d’avance
Bonjour Nicolas,
il faut indiquer votre propre URL et non celle de mon site dans le .htaccess.
Si vous supprimez ces lignes cela reviendra à la normale, dans le cas contraire vous avez sans doute du cache navigateur / serveur à vider.
Super c’est bon tout est revenu à la normal en vidant le cache navigateur !
J’ai pu refaire le tutoriel en mettant mon URL cette fois.
Merci beaucoup
Hello Aurélien et merci pour ce super tuto !
Cela dit il me reste du contenu mixte suite au passage au HTTPS, des images dont l’URL est encore en HTTP. Comment peut-on les modifier sans ré-uploader les images manuellement ? Merci 🙂
Hello et merci !
Il ne sert à rien de renvoyer les images. Il faut procéder au rechercher / remplacer en base de données. Une extension comme Better Search Replace vous aidera. Si vous utilisez Elementor, l’outil est intégré.
Super merci, j’avais testé avec Better Search Replace sans obtenir de résultats, l’outil d’Elementor était la solution ! 🙂
Bonjour,
Quand je rentre mes données dans SRDB et que je lance un test de connexion j’ai le message suivant :
SQLSTATE[HY000] [2006] MySQL server has gone away.
Vous avez une idée d’où cela peut venir ?
Merci et bonne journée
Il est possible que le serveur MySQL ne réponde plus ou que les accès soient incorrects.
Merci beaucoup d’avoir répondu 🙂 finalement n’étant pas non plus super calée, j’ai trouvé une solution qui fonctionne ; je change les images des url en http en les téléversant de nouveau, un peu long mais efficace. Merci pour votre tuto qui m’as permise de rectifier beaucoup de pages.
Solution plutôt chronophage ! 🙂
Si besoin, je suis disponible pour intervenir dans le cadre d’une prestation.
Bonjour,
Le post date un peu mais je tente quand même ma chance… J’ai suivi le protocole, cela fonctionne sur certaines pages mais pas sur toutes…j’ai trouvé que cela vient de certaines url image toujours en http mais je n’arrive pas à les basculer en https…ça fait des heures et des heures mais je n y arrive pas…Pourriez vous m’aider s’il vous plaît ? Je vous en remercie d’avance.
Bonjour Mathilde, le tutoriel reste toujours d’actualité ! 😉
La procédure de réécriture des URLS en base de données a été menée à son terme ?
Le site tourne sur un constructeur de page peut être ?
Bonjour,
J’ai fait votre plan plusirues fois et cela marche ! Mais sur un nouveau site j’ai eu un message sur le replace … with de SRDB:
The script encountered an error while running an AJAX request.
Que dois-je faire ?
Merci
Il faut exécuter le script directement en HTTPS et cela devrait fonctionner.
Hello,
Merci bcp pour ces informations précieuses que je m’applique à suivre. Seulement une fois arriver sur SR, je dois rentrer les DBname DBuser pass host et port.
Je fais bien attention à rentrer les bonnes infos concernant ma DB mais invariablement, je suis Timed out.
Une idée pour franchire cette barrieère stp ?
Merci bcp
Le script SRDB détecte les paramètres si tel n’est pas le cas vous ne l’avez pas déposé à la racine de l’installation WordPress.
Bonjour Aurélien, et merci pour ce tuto qui me guide pas à pas.
J’ai une question concernant l’étape 4 via l’outil Search Replace DataBase.
La manipulation de changement des URLs que vous proposez comprend uniquement : http:// vers https://. N’est-il pas nécessaire de reproduire également la même manipulation avec « www » ? Pour que toutes les URLs soient propres ?
Merci 😉
Hello, oui mais dans ce cas cela relève un souci de configuration initial sur le site. C’est donc bien d’en profiter pour normaliser les URLS. Pour info, j’ai supprimé les liens dans le commentaire pour éviter le crawl de ces sites tiers inexistants. 😉
Bonjour,
Je viens de créer un site WP. On peut y accéder via http, https ou directement en tapant le nom de domaine. J’ai suivi votre tutoriel pour tout rediriger vers https. J’ai bien édité le fichier /htaccess situé /home/transitiwv/www/wp-content/plugins/akismet avec le code que vous avez indiqué (en remplaçant par mon nom de domaine) mais il est toujours possible d’accéder au site via http. Auriez-vous une idée du problème ? Merci à vous.
Bonjour, le fichier .htaccess est celui situé à la racine www et non dans le répertoire de l’extension Akismet.
Bonjour,
Neophyte en programmation de site, j’ai suivi la methode fourni par OVH.
https://docs.ovh.com/fr/hosting/24-days/day16/#configurer-son-certificat-ssl
Elle differe legerement de la votre, mais semble me permettre de proceder a moins de manip’ (notamment pour l’etape: Reecriture des URL dans la BdD, et je n’ai pas non plus eu a faire quoique ce soit dans wp-config.php »)
A PRIORI, tout semble correct.
Mais peut etre suis je passe a cote d’un loup?
En tout cas, merci pour votre tuto’ il est tres didactique et le message est clair meme pour un newbie comme moi.
Bonjour, comme l’indique la documentation de OVH il faut adapter à votre situation. Ils ne peuvent pas fournir une documentation spécifique à chaque CMS utilisé. Les étapes décrites ici sont à suivre à la lettre pour WordPress. 😉
Bonjour !! 🙂
Merci pour votre tuto et pour l’ensemble de vos articles !! J’ai suivi de près votre méthode sur le passage en HTTPS d’un site WordPress, et je suis confronté à un problème, j’ai encore accès aux pages sans le HTTPS. Sauf pour la page d’accueil qui elle est bien redirigée. J’ai contrôlé plusieurs fois l’étape 3 – « Rediriger le trafic vers HTTPS », mais rien à faire. Auriez-vous une idée ? Au pire des cas, mon site comporte 15 pages, il ne serait pas très long de les faire manuellement une à une, mais j’aimerai comprendre 🙂
Merci à vous et longue vie à WPChannel !
Gianni
Hello, il faut généralement voir cela au niveau de la configuration serveur. Ce n’est pas toujours évident, en principe ça doit pouvoir se traiter via .htaccess mais au niveau serveur ça reste plus simple.
Super guide.
En mettant son site en https, on perd un peu de référencement au tout début ( le temps que Google fasse le changement de son côté avec prise en compte des nouvelles url ) ou pas du tout?
En https, on bénéficie de http/2, non ? Donc ca devrait améliorer la vitesse du site?
Hello, merci ! Si vous suivez le guide à la lettre, vous ne verrez aucun impact sur le SEO.
Oui HTTPS est un prérequis pour disposer de HTTP2. Le gain de vitesse n’est pas démentiel mais c’est toujours bon à prendre.
Bonjour,
J’ai suivi votre tuto (et vous remercie au passage pour le travail). La redirection sans les www vers le https fonctionne bien, en revanche pas celle des www avec le https. Lorsque je clique sur les snippets de Google en direction de mon site, je ne suis pas redirigé vers le https sur ma page d’atterissage, ce n’est que lorsque je clique sur une 2e page (puisque j’ai bien remplacé toutes les urls dans ma BDD) que je suis à ce moment-là basculé vers la version https. Problème dans la régle de réécriture du htaccess ?
Il faut vérifier la configuration côté serveur peut être. J’ai retiré le lien du commentaire, pour tout demande de support merci de nous contacter.
Bonjour, merci pour les infos mais ou trouve t on le fichier .htaccess ?
Un grand merci pour ce guide aussi complet que son nom l’indique, et tout particulièrement les lignes complètes du htaccess. Tout fonctionne parfaitement, bravo !
Bonjour, je commence tout juste la création de mon site sur wordpress, les certificats SSL sont activés sur OVH et j’ai installée l’extension « really simple ssl » dans wordpress avant de créer l’ensemble de mes pages. Est-ce suffisant ?
Bonjour, je déconseille fortement l’utilisation d’une extension pour passer son site en HTTPS. Elles ne respectent pas l’état de l’art, il faut suivre les étapes du tutoriel ou bien me contacter pour le faire définitivement.
Salut,
personnellement, je travaille avec des clients sous WordPress, je les invite simplement à modifier les 2 urls dans le tableau de bord (dans Réglages puis général) et basta, c’est WordPress qui de toute manière redirigera le visiteur à l’url enregistrée dans cette page, et donc dans la BDD (wp_options).
Même si effectivement la redirection htaccess est une bonne solution, celle que je suggère est plus facile pour les gens n’y connaissant rien.
Bonjour, la manipulation que vous préconisez n’est hélas pas complète. Elle n’est pas viable et laisse des URLS non modifiées en base de données. 😉
Bonjour, petit bémol avec ta règle de redirection, tu as une chaine de redirection :
https://www.linksspy.com/seo-tools/free-seo-ssl-scan/wpchannel-com, ce n’est pas idéal 😉
Bonjour, bien vu mais je n’utilise pas la version 3W donc du moment qu’elle redirige bien ça passe. Je me demande si cela peut être optimisé d’ailleurs.
Bonjour,
J’ai fait :
– redirection htaccess ;
– réécrire les URLS en base de données avec srdb ;
– modifier le fichier wp-config.php.
Et catastrophe, mon site ne se charge plus ! Vous avez une piste à me donner pour récupérer mon site ?
Bonjour,
si l’ensemble des étapes ont été scrupuleusement suivies, il ne doit pas y avoir de soucis. On peut toujours corriger une situation bloquante, je vous invite à prendre contact par mail en spécifiant l’URL de votre site. Je pourrais vous adresser un devis d’intervention.